Microsoft Entra ID
Inicio de sesión único con Microsoft Entra ID y aprovisionamiento SCIM
Con el inicio de sesión único con Microsoft Entra ID (antes Azure AD), su personal entra en Traizr con la cuenta de Microsoft que ya usa, y su departamento de IT controla desde Entra ID quién tiene acceso.
Con el aprovisionamiento SCIM, las altas, los cambios y las bajas llegan a Traizr sin que nadie tenga que actualizarlo a mano.
- Acceso con la cuenta de trabajo de Microsoft
- Acceso limitado por grupos de Microsoft 365
- Aprovisionamiento SCIM 2.0
Por qué conectar Traizr a Microsoft Entra ID
Cuando un sistema de gestión de correo tiene sus propias contraseñas, se convierte en una cuenta más que IT tiene que crear, restablecer y acordarse de eliminar. El personal reutiliza contraseñas, quien deja la organización conserva el acceso más tiempo del debido y la revisión de seguridad plantea preguntas difíciles de responder.
El inicio de sesión único sitúa Traizr detrás del sistema de acceso que su organización ya gestiona. Los administradores entran en el panel de administración con su cuenta de trabajo de Microsoft, y el equipo de la sala de correo también puede iniciar sesión en la app de Traizr con Microsoft. Sus políticas de acceso condicional, incluida la autenticación multifactor, se aplican a cada inicio de sesión con Microsoft.
El aprovisionamiento SCIM se ocupa de la otra mitad: quién existe en Traizr. Microsoft Entra ID envía a Traizr las altas, los cambios y las bajas con el estándar SCIM 2.0, y las bajas se desactivan en lugar de eliminarse, así que su historial de paquetes se conserva.
¿Quiere mantener su lista de destinatarios al día con su directorio de forma programada? Para eso está la integración con Microsoft 365 y Entra ID (en inglés). Esta página trata del inicio de sesión y del aprovisionamiento de usuarios.
Configuración
Cómo se configura
Un trabajo breve para su departamento de IT. Después funciona sin que nadie tenga que pensar en ello.
Lo activamos nosotros
El inicio de sesión único y SCIM están incluidos. Pídanoslo y los activamos para su organización.
Conectar Microsoft Entra ID
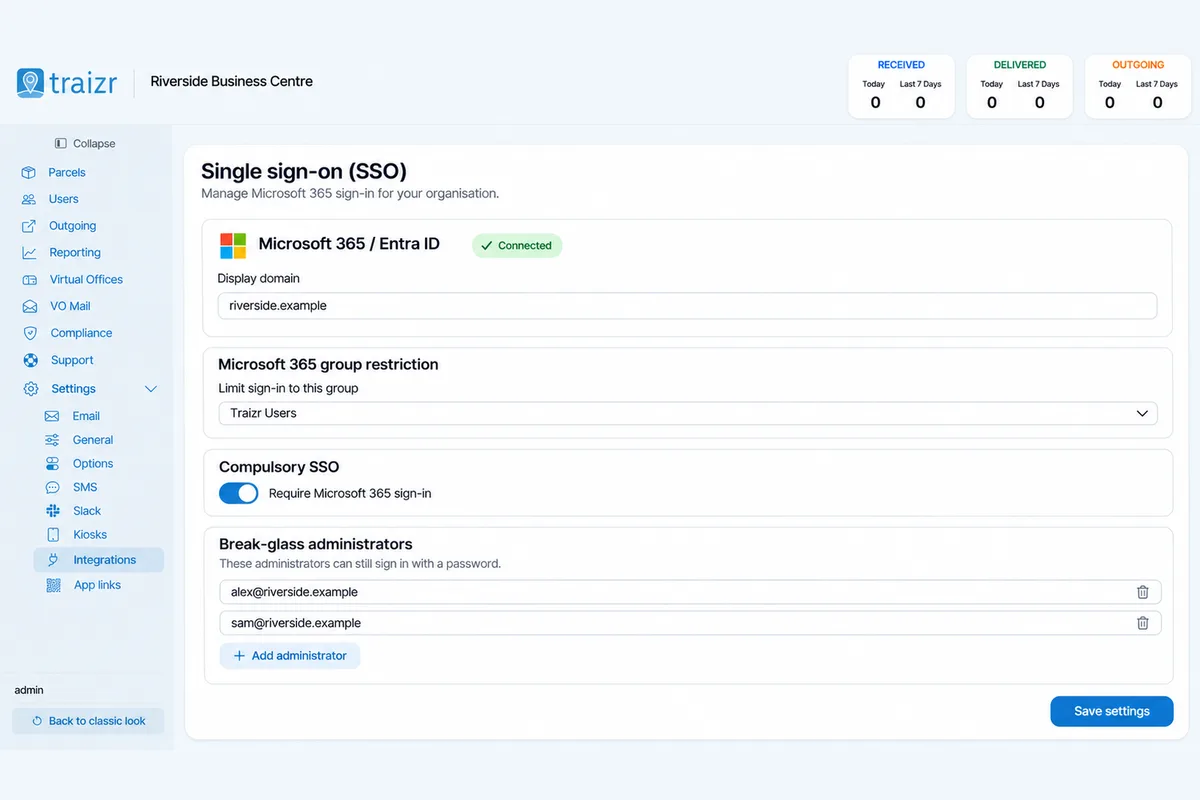
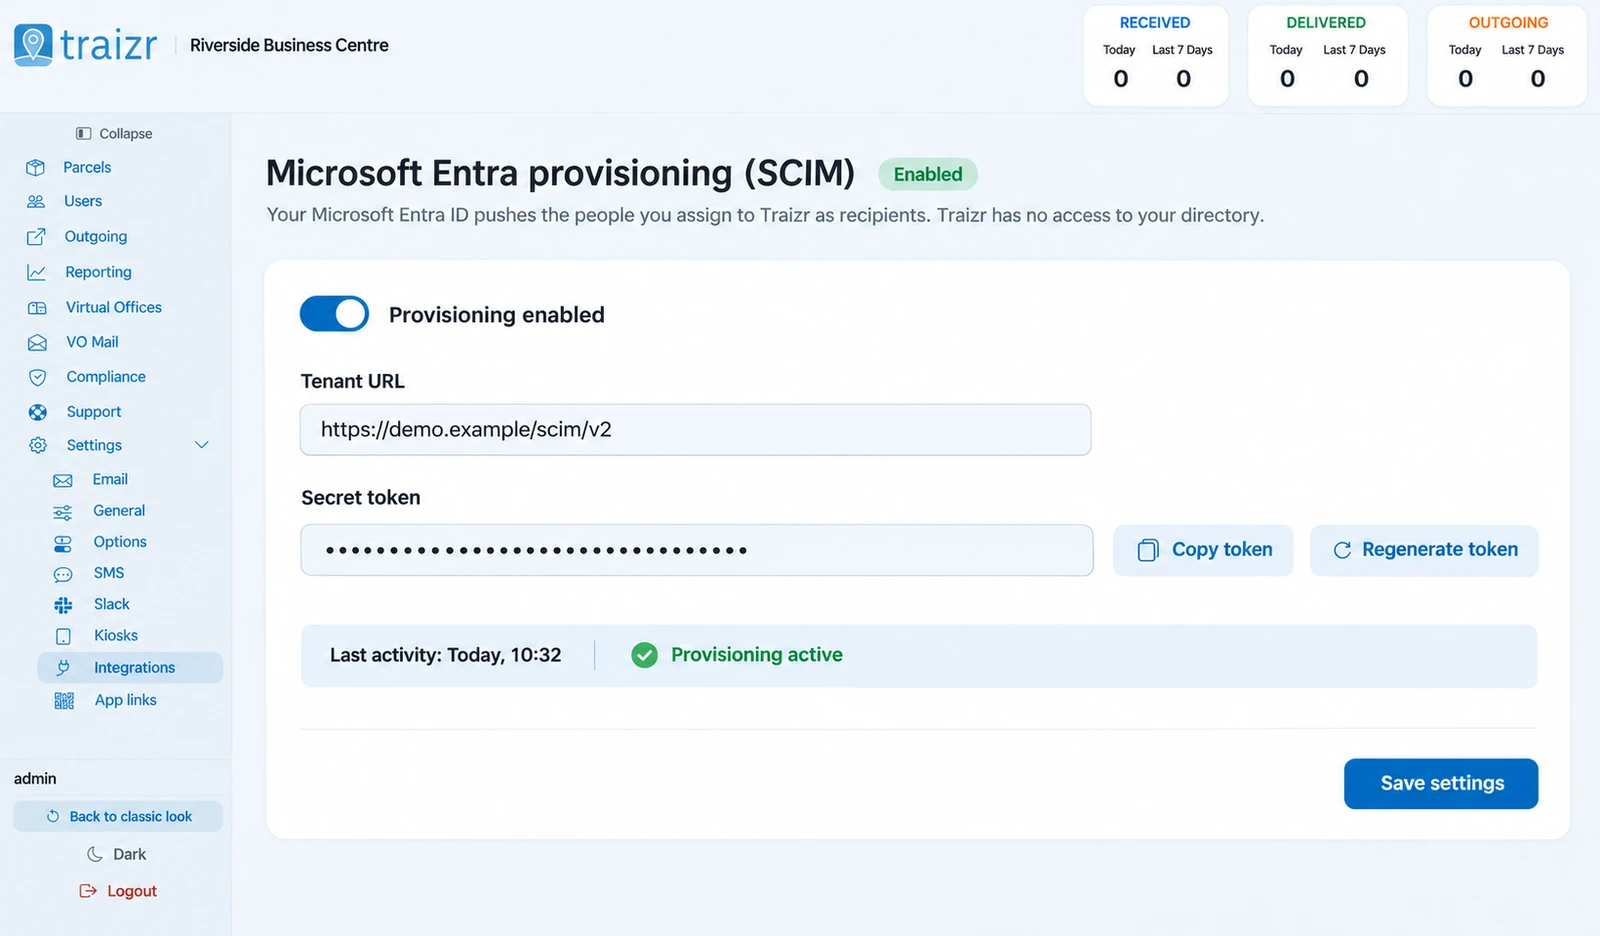
Un administrador conecta Traizr con su Microsoft Entra ID y elige qué grupos de Microsoft 365 pueden iniciar sesión.
Elegir el nivel de exigencia
Mantenga el acceso con contraseña junto al de Microsoft, o haga obligatorio el inicio de sesión único y designe a los administradores de emergencia que conservan el acceso con contraseña y MFA.
Activar el aprovisionamiento
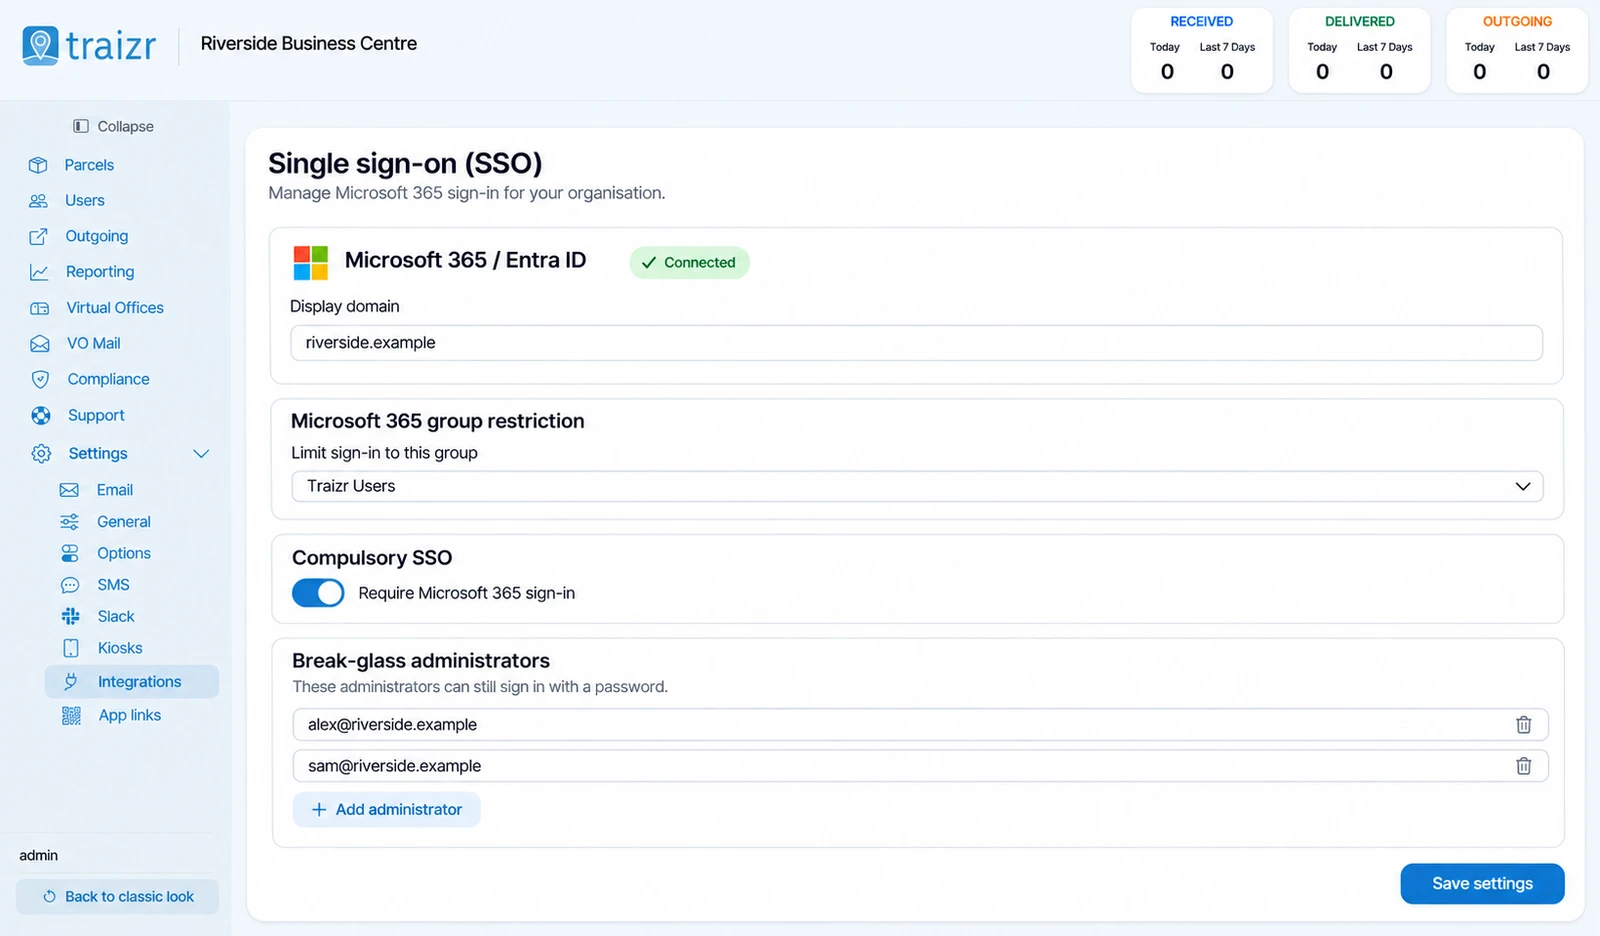
Si quiere que Entra ID gestione quién existe en Traizr, active el aprovisionamiento SCIM. A partir de ahí, las altas, los cambios y las bajas se envían a Traizr automáticamente.
Aprovisionamiento SCIM desde Microsoft Entra ID
El inicio de sesión único decide cómo entra la gente. SCIM decide quién existe en Traizr, sin trabajo manual.
Altas, cambios y bajas
Microsoft Entra ID envía a Traizr las altas, los cambios y las bajas con el estándar SCIM 2.0. El inicio de sesión único nunca crea cuentas por sí solo: solo pueden entrar las personas que ya existen en Traizr.
Solo los datos necesarios
Solo se envían los campos que Traizr necesita, y no hace falta un permiso de lectura de todo el directorio del tenant.
Las bajas se desactivan, no se eliminan
Cuando alguien deja la organización, su cuenta se desactiva en Traizr. Su historial de paquetes se conserva.
Sus reglas de MFA y el acceso en la app
La autenticación multifactor de los usuarios con inicio de sesión único procede de sus propias políticas de acceso condicional de Microsoft. En la app de Traizr, el equipo de la sala de correo inicia sesión con Microsoft y después desbloquea la app con un PIN o con Face ID.
Qué aportan el inicio de sesión único y SCIM a su equipo de IT
Para organizaciones cuyo personal inicia sesión con Microsoft 365 y Microsoft Entra ID. Ambos están incluidos y se activan para su organización a petición.
-
Acceso con Microsoft
Los administradores usan su cuenta de trabajo de Microsoft en el panel de administración. El equipo puede usarla en la app de Traizr.
-
Acceso por grupo
Limite el inicio de sesión a los miembros de los grupos de Microsoft 365 que elija.
-
Inicio de sesión único obligatorio
Haga que el acceso con Microsoft sea la única forma de entrar para su organización.
-
Administradores de emergencia
Los administradores designados conservan el acceso con contraseña y MFA para emergencias, como una caída de su proveedor de identidad.
-
El inicio de sesión no crea cuentas
El inicio de sesión único nunca crea una cuenta por sí solo. Solo pueden entrar las personas que ya existen en Traizr.
-
Altas y bajas por SCIM
Entra ID envía a Traizr las altas, los cambios y las bajas. Las bajas se desactivan y su historial de paquetes se conserva.
-
Solo los datos necesarios
Solo se envían los campos que Traizr necesita, sin permiso de lectura de todo el directorio del tenant.
-
Se aplican sus reglas de MFA
La autenticación multifactor de los usuarios con inicio de sesión único procede de sus propias políticas de acceso condicional de Microsoft.
-
Funciona en la app
El equipo de la sala de correo puede iniciar sesión en la app de Traizr con Microsoft y después desbloquearla con un PIN o con Face ID.
Preguntas frecuentes
Todo lo que necesita saber antes de ponerse en contacto.
¿Admite Traizr el inicio de sesión único?
Sí, con Microsoft Entra ID (antes Azure AD). Los administradores entran en el panel de administración con su cuenta de trabajo de Microsoft, y el equipo puede iniciar sesión en la app de Traizr con Microsoft.
¿Podemos limitar quién puede iniciar sesión?
Sí. El acceso puede limitarse a los miembros de los grupos de Microsoft 365 que elija. Además, el inicio de sesión único nunca crea cuentas por sí solo, así que solo pueden entrar las personas que ya existen en Traizr.
¿Podemos hacer obligatorio el inicio de sesión único?
Sí. El inicio de sesión único puede ser obligatorio para su organización. Los administradores de emergencia designados conservan el acceso con contraseña y MFA, así que no se quedará sin acceso si el inicio de sesión con Microsoft no está disponible.
¿Cómo se gestiona la MFA de los usuarios con inicio de sesión único?
Con sus propias políticas de acceso condicional de Microsoft. Los administradores que entran con contraseña usan la autenticación de dos factores obligatoria con una app de autenticación.
¿Qué hace el aprovisionamiento SCIM?
Microsoft Entra ID envía a Traizr las altas, los cambios y las bajas con el estándar SCIM 2.0. Las bajas se desactivan, no se eliminan, así que su historial de paquetes se conserva.
¿Qué datos comparte SCIM con Traizr?
Solo los campos que Traizr necesita. No hace falta un permiso de lectura de todo el directorio del tenant.
¿Qué proveedores de identidad son compatibles?
Microsoft Entra ID. Si su organización usa otro proveedor de identidad, hable con nosotros sobre lo que necesita.
¿El inicio de sesión único tiene un coste adicional?
No. El inicio de sesión único y SCIM están incluidos y se activan para su organización a petición.
¿Dónde puede encontrar más información nuestro equipo de seguridad?
El Centro de confianza (en inglés) y la página de seguridad explican la separación de datos, el cifrado, los controles de acceso y cómo tratamos sus datos.
Otras funciones de la plataforma
El mismo sistema, otra función.
-
Recogida de paquetes en autoservicio
El destinatario escanea en la tablet el código QR de su correo de llegada, recoge sus paquetes y confirma. Cada recogida queda registrada en el paquete.
Ver la página -
Escaneo de etiquetas de paquetes
Cualquier código de barras de la etiqueta encuentra el paquete. La app lee el destinatario y registra el número de cajas y el número de pedido.
Ver la página -
Apertura y escaneo a petición
Quien no está en la oficina pide desde el correo de llegada que abran y escaneen un envío. El escaneo le llega por correo electrónico y Traizr no guarda copia.
Ver la página -
Solicitudes de recogida y entrega
Un formulario web para solicitar la recogida de un paquete o una entrega interna. No hace falta iniciar sesión y cada solicitud recibe un número de referencia.
Ver la página
¿Listo para simplificar su edificio?
Le mostramos el inicio de sesión con Microsoft y el aprovisionamiento SCIM en Traizr. Unos 20 minutos.