Microsoft Entra ID
Single sign-on met Microsoft Entra ID en SCIM-provisioning
Met single sign-on via Microsoft Entra ID (voorheen Azure AD) loggen medewerkers bij Traizr in met het Microsoft-account dat ze al gebruiken, en bepaalt uw IT-team vanuit Entra ID wie toegang heeft.
Met SCIM-provisioning worden nieuwe medewerkers, wijzigingen en vertrekkers in Traizr verwerkt zonder dat iemand iets met de hand hoeft bij te werken.
- Inloggen met het Microsoft-werkaccount
- Toegang per Microsoft 365-groep
- SCIM 2.0-provisioning
Waarom single sign-on en SCIM
Heeft een postkamersysteem eigen wachtwoorden, dan is het nog een account dat IT moet aanmaken, resetten en niet mag vergeten te verwijderen. Medewerkers gebruiken wachtwoorden opnieuw, vertrekkers houden langer toegang dan zou moeten en de securityreview stelt vragen die lastig te beantwoorden zijn.
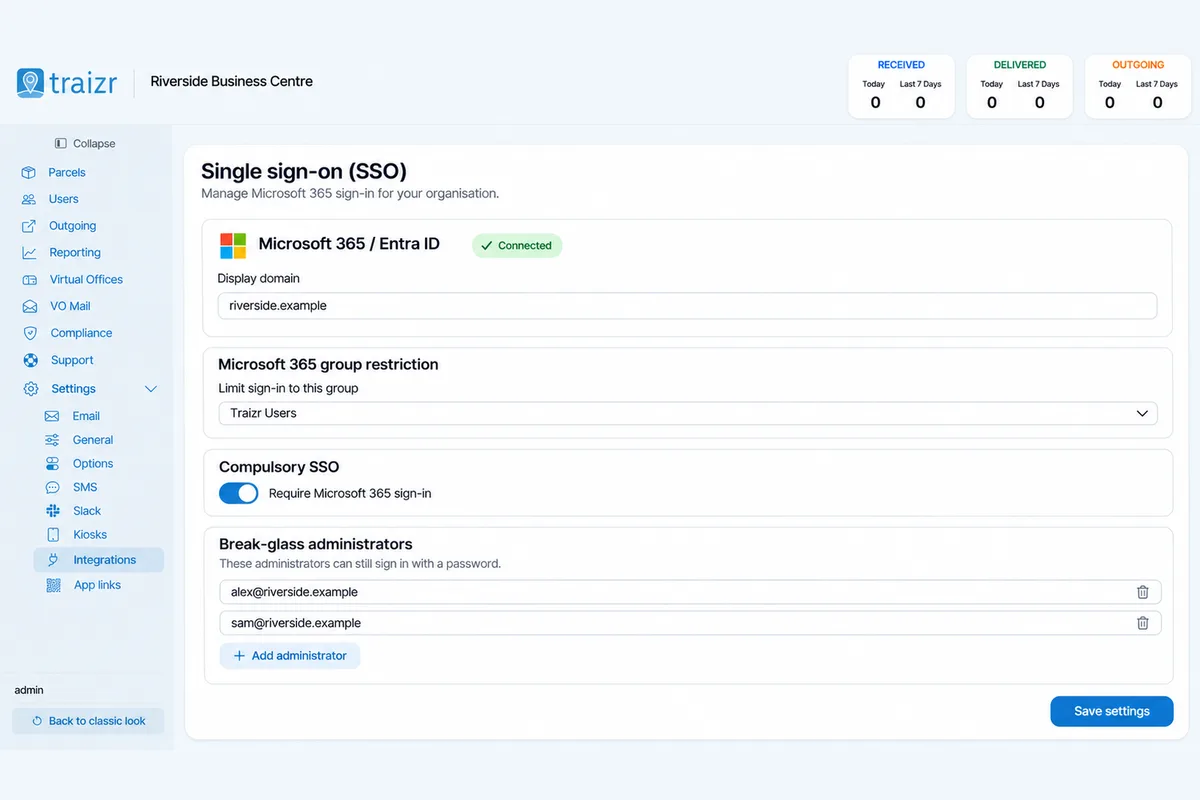
Met single sign-on zit Traizr achter de inlog die uw organisatie al beheert. Beheerders loggen met hun Microsoft-werkaccount in op het beheerdashboard, en medewerkers van de postkamer kunnen ook met Microsoft inloggen in de Traizr-app. Uw beleid voor voorwaardelijke toegang (Conditional Access), inclusief meervoudige verificatie, geldt telkens wanneer iemand met Microsoft inlogt.
SCIM-provisioning regelt de andere helft: wie er een account in Traizr heeft. Microsoft Entra ID geeft nieuwe medewerkers, wijzigingen en vertrekkers via de SCIM 2.0-standaard door aan Traizr. Vertrekkers worden gedeactiveerd en niet verwijderd, zodat hun pakketgeschiedenis intact blijft.
Wilt u uw ontvangerslijst volgens een vast schema synchroniseren met uw directory? Dat doet de koppeling met Microsoft 365 en Entra ID (Engels). Deze pagina gaat over inloggen en het automatisch beheren van gebruikers.
Zo werkt het
Hoe het wordt ingericht
Een korte klus voor uw IT-team. Daarna loopt het zonder dat iemand er nog naar hoeft om te kijken.
Wij schakelen het in
SSO en SCIM zijn inbegrepen. Vraag het ons en we schakelen ze in voor uw organisatie.
Microsoft Entra ID koppelen
Een beheerder koppelt Traizr aan uw Microsoft Entra ID en kiest welke Microsoft 365-groepen mogen inloggen.
Kiezen hoe streng het moet zijn
Laat inloggen met een wachtwoord naast Microsoft beschikbaar, of maak SSO verplicht en wijs de noodbeheerders aan die toegang met wachtwoord en MFA houden.
Provisioning inschakelen
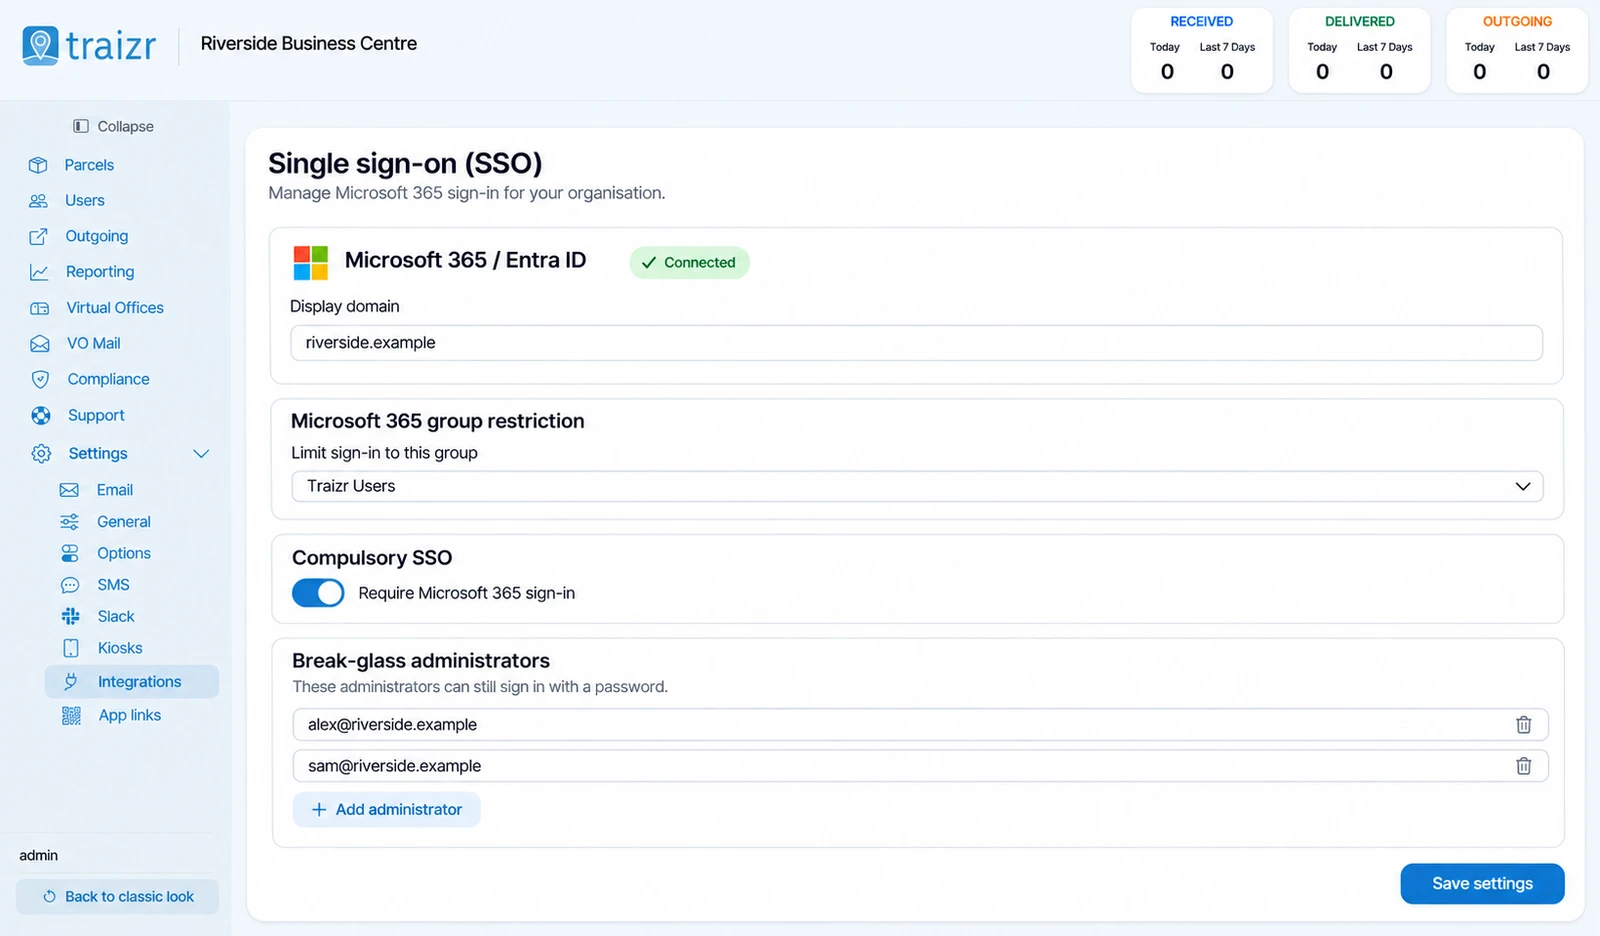
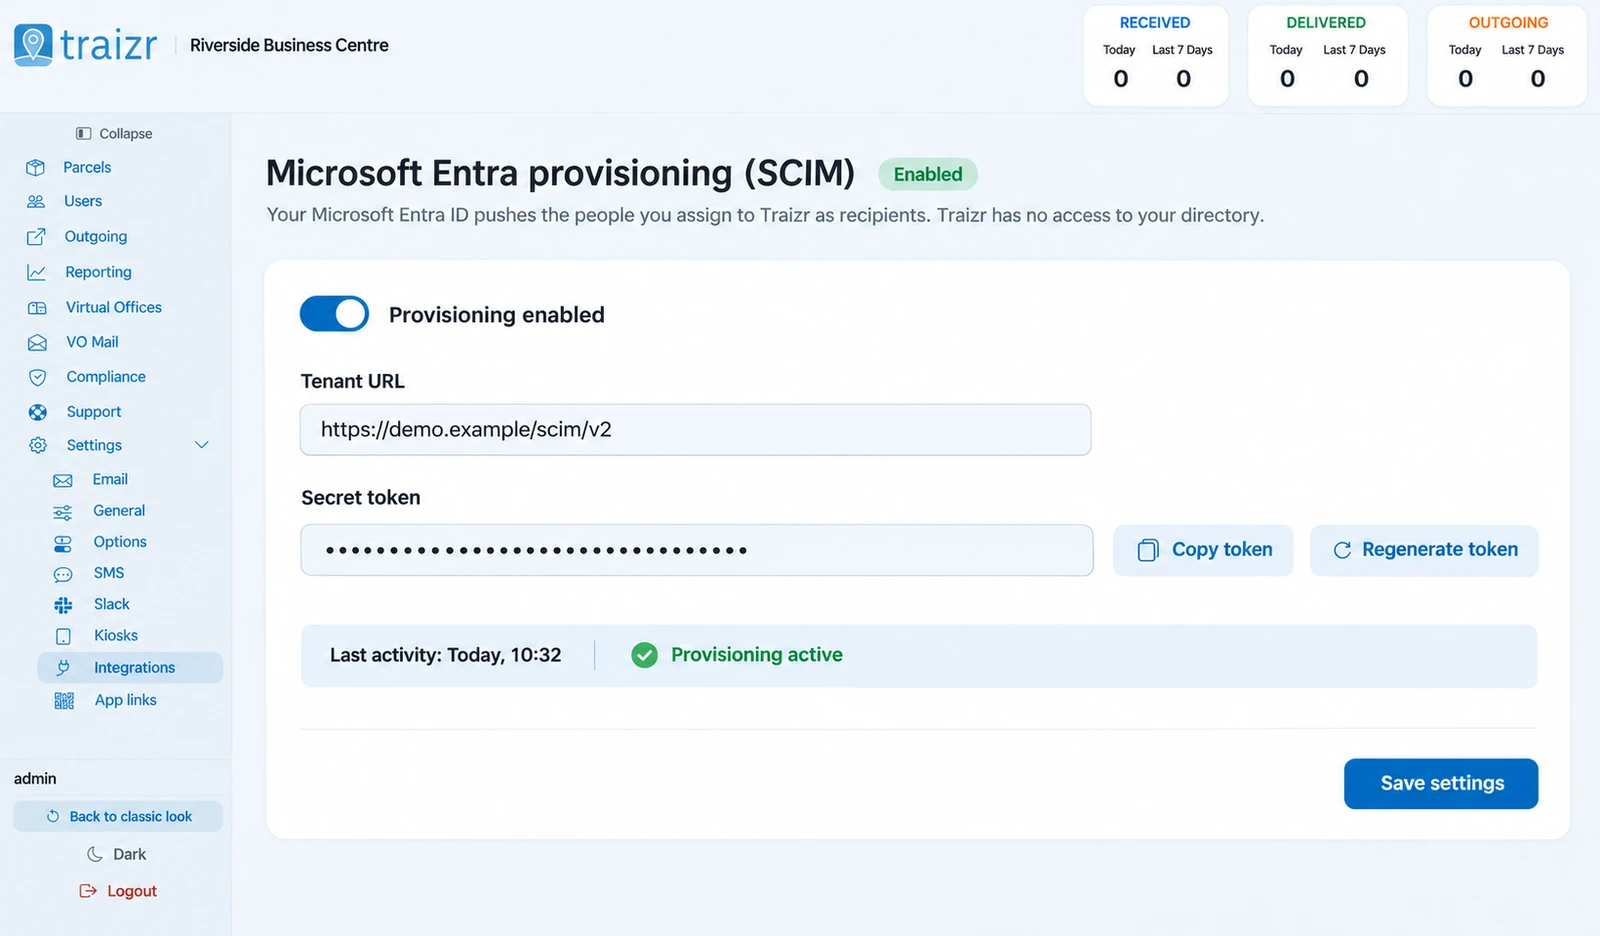
Wilt u dat Entra ID bepaalt wie er een account in Traizr heeft, schakel dan SCIM-provisioning in. Nieuwe medewerkers, wijzigingen en vertrekkers worden dan automatisch aan Traizr doorgegeven.
Gebruikers beheren met SCIM-provisioning
Microsoft Entra ID bepaalt wie er een account in Traizr heeft. Uw IT-team hoeft accounts niet meer met de hand aan te maken of te verwijderen.
Nieuwe medewerkers, wijzigingen en vertrekkers
Entra ID geeft nieuwe medewerkers, wijzigingen en vertrekkers via de SCIM 2.0-standaard door aan Traizr. Single sign-on maakt zelf nooit een account aan: alleen mensen die al een account in Traizr hebben, kunnen inloggen.
Alleen de gegevens die nodig zijn
Alleen de velden die Traizr nodig heeft, worden verstuurd. Traizr heeft geen leesrechten op de volledige directory van uw tenant nodig.
Vertrekkers gedeactiveerd, niet verwijderd
Wie vertrekt, wordt in Traizr gedeactiveerd. De pakketgeschiedenis van die persoon blijft bewaard.
Uw eigen MFA-regels
Meervoudige verificatie voor SSO-gebruikers komt uit uw eigen beleid voor voorwaardelijke toegang in Microsoft. Voor beheerders die met een wachtwoord inloggen, is tweefactorauthenticatie met een authenticator-app verplicht.
In de app
Medewerkers van de postkamer kunnen met Microsoft inloggen in de Traizr-app en de app daarna ontgrendelen met een pincode of Face ID.
Wat SSO en SCIM uw IT-team bieden
Voor organisaties waar medewerkers inloggen met Microsoft 365 en Microsoft Entra ID. Beide zijn inbegrepen en worden op verzoek ingeschakeld voor uw organisatie.
-
Inloggen met Microsoft
Beheerders gebruiken hun Microsoft-werkaccount voor het beheerdashboard. Medewerkers kunnen het in de Traizr-app gebruiken.
-
Toegang per groep
Beperk het inloggen tot leden van de Microsoft 365-groepen die u kiest.
-
Verplichte SSO
Maak inloggen met Microsoft de enige manier om in te loggen voor uw organisatie.
-
Noodbeheerders
Aangewezen beheerders houden toegang met wachtwoord en MFA voor noodgevallen, zoals een storing bij uw identiteitsprovider.
-
Inloggen maakt geen accounts aan
SSO maakt nooit zelf een account aan. Alleen mensen die al een account in Traizr hebben, kunnen inloggen.
-
In- en uitdienst via SCIM
Entra ID geeft nieuwe medewerkers, wijzigingen en vertrekkers door aan Traizr. Vertrekkers worden gedeactiveerd en hun pakketgeschiedenis blijft bewaard.
-
Zo min mogelijk gegevens
Alleen de velden die Traizr nodig heeft, worden verstuurd, en leesrechten op de volledige directory van uw tenant zijn niet nodig.
-
Uw MFA-regels gelden
Meervoudige verificatie voor SSO-gebruikers komt uit uw eigen beleid voor voorwaardelijke toegang in Microsoft.
-
Werkt in de app
Medewerkers van de postkamer kunnen met Microsoft inloggen in de Traizr-app en daarna ontgrendelen met een pincode of Face ID.
Veelgestelde vragen
Alles wat u wilt weten voordat u contact opneemt.
Ondersteunt Traizr single sign-on?
Ja, met Microsoft Entra ID (voorheen Azure AD). Beheerders loggen met hun Microsoft-werkaccount in op het beheerdashboard, en medewerkers kunnen met Microsoft inloggen in de Traizr-app.
Kunnen we beperken wie mag inloggen?
Ja. De toegang kan worden beperkt tot leden van de Microsoft 365-groepen die u kiest. SSO maakt ook nooit zelf een account aan, dus alleen mensen die al een account in Traizr hebben, kunnen inloggen.
Kunnen we SSO verplicht maken?
Ja. SSO kan voor uw organisatie verplicht worden gemaakt. Aangewezen noodbeheerders houden toegang met wachtwoord en MFA, zodat u niet buitengesloten raakt als inloggen met Microsoft niet beschikbaar is.
Hoe wordt MFA geregeld voor SSO-gebruikers?
Via uw eigen beleid voor voorwaardelijke toegang in Microsoft. Voor beheerders die met een wachtwoord inloggen, is tweefactorauthenticatie met een authenticator-app verplicht.
Wat doet SCIM-provisioning?
Microsoft Entra ID geeft nieuwe medewerkers, wijzigingen en vertrekkers via de SCIM 2.0-standaard door aan Traizr. Vertrekkers worden gedeactiveerd en niet verwijderd, zodat hun pakketgeschiedenis intact blijft.
Welke gegevens deelt SCIM met Traizr?
Alleen de velden die Traizr nodig heeft. Traizr heeft geen leesrechten op de volledige directory van uw tenant nodig.
Welke identiteitsproviders worden ondersteund?
Microsoft Entra ID. Gebruikt uw organisatie een andere identiteitsprovider, bespreek dan met ons wat u nodig heeft.
Kost SSO extra?
Nee. SSO en SCIM zijn inbegrepen en worden op verzoek ingeschakeld voor uw organisatie.
Waar vindt ons securityteam meer informatie?
Het Trust Centre (Engels) en de pagina over beveiliging behandelen gegevensscheiding, versleuteling, toegangsbeheer en hoe we met uw gegevens omgaan.
Andere functies van het platform
Hetzelfde systeem, een andere functie.
-
Pakketten zelf ophalen
De ontvanger scant de QR-code uit de aankomstmail bij de tablet, neemt de pakketten mee en bevestigt. Elke afhaling wordt bij het pakket vastgelegd.
Lees de pagina -
Pakketlabels scannen
Elke barcode op het koerierslabel vindt het pakket. De app leest de ontvanger en legt het aantal dozen en het ordernummer vast.
Lees de pagina -
Openen en scannen op verzoek
Wie niet op kantoor is, laat een poststuk vanuit de aankomstmail openen en scannen. De scan komt per e-mail en Traizr bewaart geen kopie.
Lees de pagina -
Ophaal- en bezorgverzoeken
Een webformulier om een pakket te laten ophalen of intern te laten bezorgen. Geen inlog nodig, en elk verzoek krijgt een referentienummer.
Lees de pagina
Klaar om uw gebouw te vereenvoudigen ?
We laten u inloggen met Microsoft en SCIM-provisioning in Traizr zien. Ongeveer 20 minuten.