Single sign-on e provisioning
Single sign-on con Microsoft Entra ID e provisioning SCIM
Con il single sign-on, il personale accede a Traizr con l'account Microsoft che usa già, e il suo team IT decide da Microsoft Entra ID (in precedenza Azure AD) chi ha accesso.
Con il provisioning SCIM, nuovi ingressi, modifiche e uscite arrivano in Traizr senza che nessuno debba aggiornarlo a mano.
- Accesso con l'account di lavoro Microsoft
- Accesso limitato per gruppi Microsoft 365
- Provisioning SCIM 2.0
Perché usare il single sign-on con Microsoft Entra ID
Quando un sistema per l'ufficio posta ha password proprie invece del single sign-on con Microsoft Entra ID, diventa un account in più che l'IT deve creare, reimpostare e ricordarsi di rimuovere. Il personale riutilizza le password, chi lascia l'azienda conserva l'accesso più a lungo del dovuto e la valutazione della sicurezza pone domande a cui è difficile rispondere.
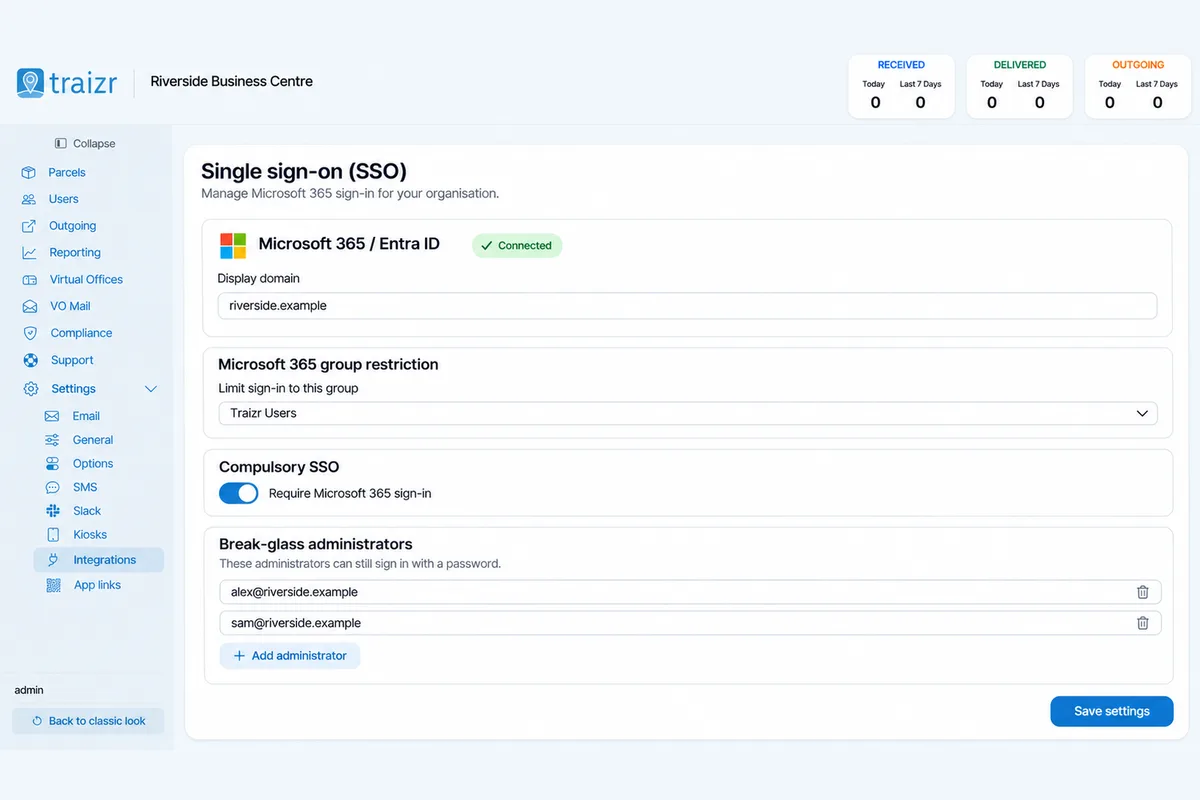
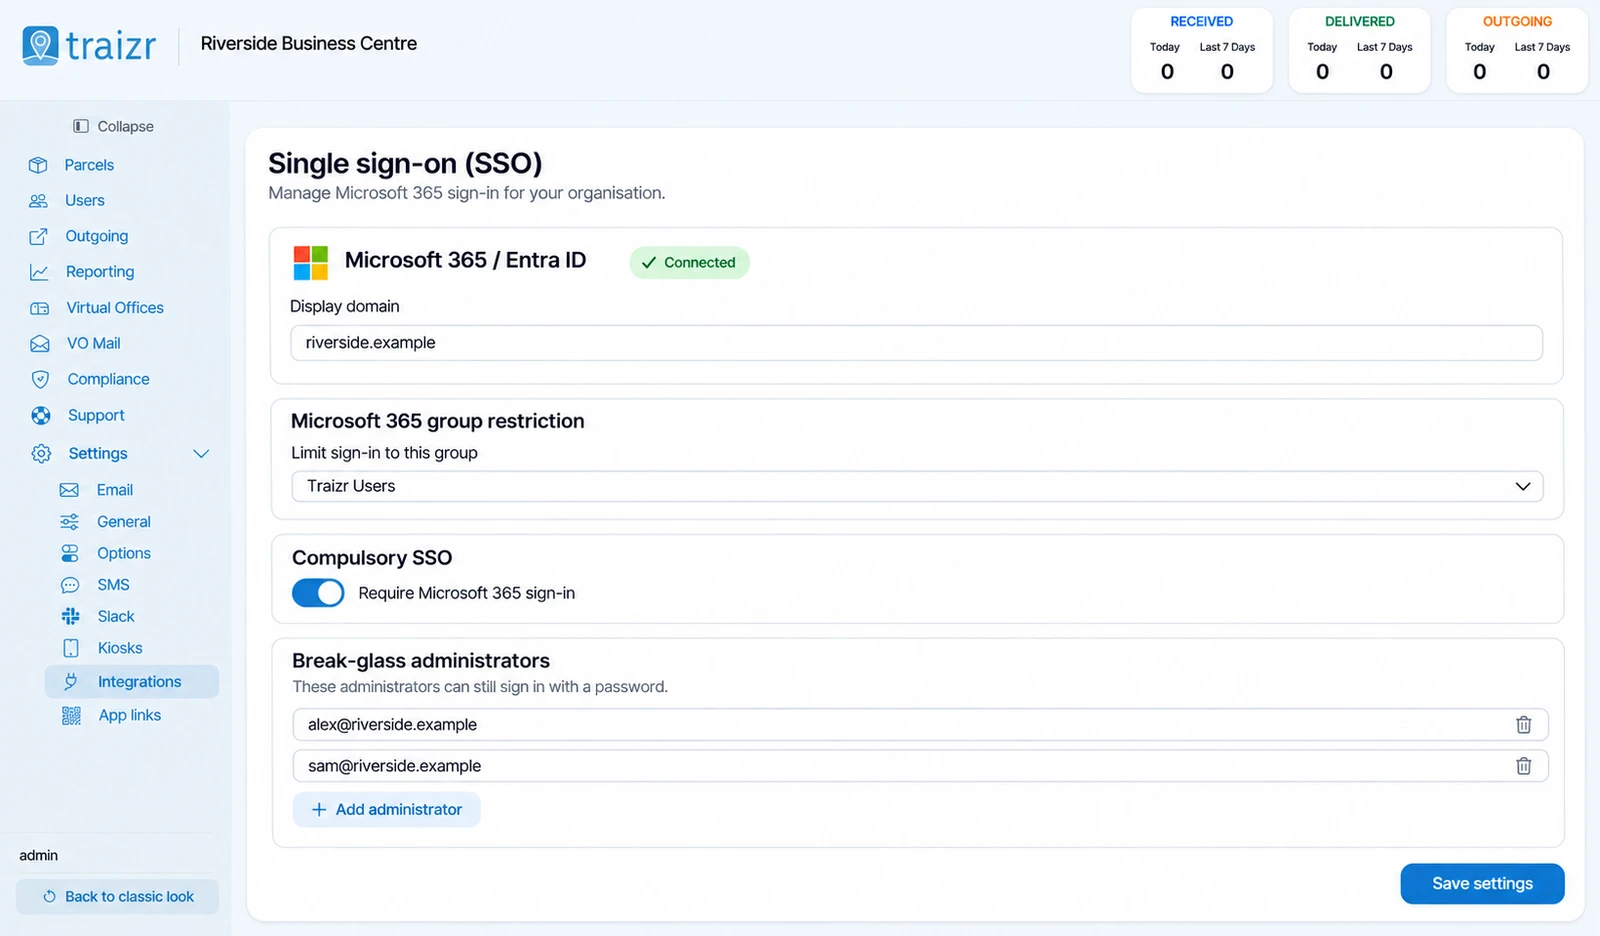
Il single sign-on mette Traizr dietro l'accesso che la sua organizzazione gestisce già. Gli amministratori accedono alla dashboard di amministrazione con il loro account di lavoro Microsoft, e anche il personale dell'ufficio posta può accedere all'app Traizr con Microsoft. I suoi criteri di accesso condizionale, compresa l'autenticazione a più fattori, si applicano a ogni accesso con Microsoft.
Il provisioning SCIM si occupa dell'altra metà: chi esiste in Traizr. Microsoft Entra ID invia a Traizr nuovi ingressi, modifiche e uscite tramite lo standard SCIM 2.0, e chi lascia l'azienda viene disattivato invece che eliminato, così lo storico dei suoi pacchi resta intatto.
Vuole mantenere l'elenco dei destinatari allineato alla sua directory a intervalli regolari? Per questo c'è l'integrazione con Microsoft 365 ed Entra ID (in inglese). Questa pagina riguarda l'accesso e il provisioning degli utenti.
Configurazione
Come si configura
Un breve lavoro per il suo team IT, poi funziona senza che nessuno debba pensarci.
Lo attiviamo noi
Single sign-on e SCIM sono inclusi. Basta chiedercelo e li attiviamo per la sua organizzazione.
Collegare Microsoft Entra ID
Un amministratore collega Traizr al suo Microsoft Entra ID e sceglie quali gruppi Microsoft 365 possono accedere.
Scegliere il livello di rigore
Può lasciare disponibile l'accesso con password accanto a Microsoft, oppure rendere obbligatorio il single sign-on e indicare gli amministratori di emergenza che conservano l'accesso con password e autenticazione a più fattori.
Attivare il provisioning
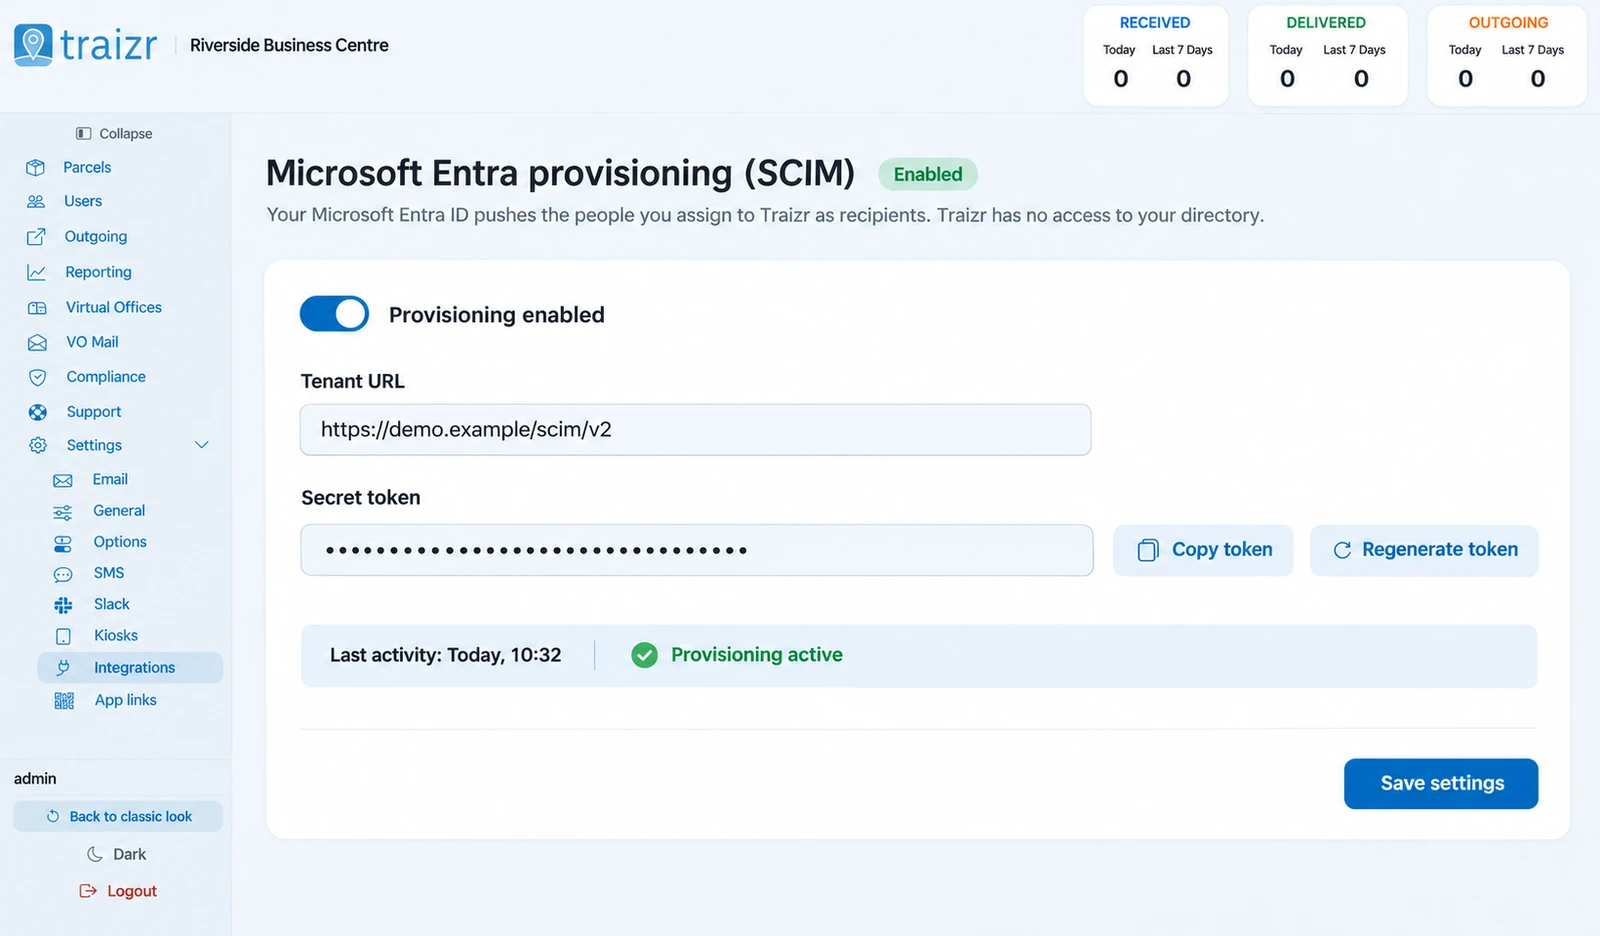
Se vuole che sia Entra ID a gestire chi esiste in Traizr, attivi il provisioning SCIM. Nuovi ingressi, modifiche e uscite vengono poi inviati a Traizr in automatico.
Provisioning degli utenti con SCIM
Microsoft Entra ID tiene aggiornato chi esiste in Traizr, condividendo solo i dati necessari.
Nuovi ingressi, modifiche e uscite
Entra ID invia a Traizr nuovi ingressi, modifiche e uscite tramite lo standard SCIM 2.0. Nessuno deve aggiornare Traizr a mano.
Solo i dati necessari
Vengono inviati solo i campi di cui Traizr ha bisogno, e non serve alcuna autorizzazione di lettura sull'intera directory del tenant.
Chi lascia l'azienda viene disattivato, non eliminato
Un utente che lascia l'azienda viene disattivato in Traizr. Lo storico dei suoi pacchi resta intatto.
Autenticazione a più fattori con i suoi criteri
Per gli utenti che accedono con il single sign-on, l'autenticazione a più fattori deriva dai suoi criteri di accesso condizionale Microsoft. Nell'app Traizr il personale può poi sbloccare l'app con un PIN o con Face ID.
Cosa offrono single sign-on e SCIM al suo team IT
Per le organizzazioni il cui personale accede con Microsoft 365 e Microsoft Entra ID. Entrambi sono inclusi e vengono attivati per la sua organizzazione su richiesta.
-
Accesso con Microsoft
Gli amministratori usano il loro account di lavoro Microsoft per la dashboard di amministrazione. Il personale può usarlo nell'app Traizr.
-
Accesso per gruppi
Può limitare l'accesso ai membri dei gruppi Microsoft 365 che sceglie.
-
Single sign-on obbligatorio
Può rendere l'accesso con Microsoft l'unico modo di entrare per la sua organizzazione.
-
Amministratori di emergenza
Gli amministratori indicati conservano l'accesso con password e autenticazione a più fattori per le emergenze, per esempio un'interruzione del suo provider di identità.
-
Nessun account creato all'accesso
Il single sign-on non crea mai un account da solo. Possono accedere solo le persone già configurate in Traizr.
-
Ingressi e uscite tramite SCIM
Entra ID invia a Traizr nuovi ingressi, modifiche e uscite. Chi lascia l'azienda viene disattivato e lo storico dei suoi pacchi viene conservato.
-
Dati ridotti al minimo
Vengono inviati solo i campi di cui Traizr ha bisogno, e non serve alcuna autorizzazione di lettura sull'intera directory del tenant.
-
Valgono le sue regole MFA
L'autenticazione a più fattori per gli utenti con single sign-on deriva dai suoi criteri di accesso condizionale Microsoft.
-
Funziona nell'app
Il personale dell'ufficio posta può accedere all'app Traizr con Microsoft e poi sbloccarla con un PIN o con Face ID.
Domande frequenti
Tutto quello che serve sapere prima di contattarci.
Traizr supporta il single sign-on?
Sì, con Microsoft Entra ID (in precedenza Azure AD). Gli amministratori accedono alla dashboard di amministrazione con il loro account di lavoro Microsoft, e il personale può accedere all'app Traizr con Microsoft.
Possiamo limitare chi può accedere?
Sì. L'accesso può essere limitato ai membri dei gruppi Microsoft 365 che sceglie. Inoltre il single sign-on non crea mai account da solo, quindi possono accedere solo le persone già configurate in Traizr.
Possiamo rendere obbligatorio il single sign-on?
Sì. Il single sign-on può essere reso obbligatorio per la sua organizzazione. Gli amministratori di emergenza indicati conservano l'accesso con password e autenticazione a più fattori, così la sua organizzazione non resta bloccata fuori se l'accesso con Microsoft non è disponibile.
Come viene gestita l'autenticazione a più fattori per gli utenti con single sign-on?
Tramite i suoi criteri di accesso condizionale Microsoft. Gli amministratori che accedono con password usano l'autenticazione a due fattori obbligatoria con un'app di autenticazione.
Cosa fa il provisioning SCIM?
Microsoft Entra ID invia a Traizr nuovi ingressi, modifiche e uscite tramite lo standard SCIM 2.0. Chi lascia l'azienda viene disattivato, non eliminato, così lo storico dei suoi pacchi resta intatto.
Quali dati condivide SCIM con Traizr?
Solo i campi di cui Traizr ha bisogno. Non serve alcuna autorizzazione di lettura sull'intera directory del tenant.
Quali provider di identità sono supportati?
Microsoft Entra ID. Se la sua organizzazione usa un altro provider di identità, ci parli delle sue esigenze.
Il single sign-on ha un costo aggiuntivo?
No. Single sign-on e SCIM sono inclusi e vengono attivati per la sua organizzazione su richiesta.
Dove può trovare altre informazioni il nostro team di sicurezza?
Il Trust Centre (in inglese) e la pagina sulla sicurezza trattano la separazione dei dati, la cifratura, i controlli di accesso e il modo in cui gestiamo i suoi dati.
Le altre funzioni della piattaforma
Lo stesso sistema, un'altra funzione.
-
Ritiro pacchi self-service
Il destinatario scansiona sul tablet il codice QR dell'e-mail di arrivo, prende i suoi pacchi e conferma. Ogni ritiro viene registrato sul pacco.
Leggi la pagina -
Lettura delle etichette dei pacchi
Qualsiasi codice a barre dell'etichetta trova il pacco. L'app legge il destinatario e registra il numero di colli e il numero d'ordine.
Leggi la pagina -
Apertura e scansione su richiesta
Chi non è in ufficio chiede dall'e-mail di arrivo che un invio venga aperto e scansionato. La scansione arriva via e-mail e Traizr non ne conserva copia.
Leggi la pagina -
Richieste di ritiro e consegna
Un modulo web per richiedere il ritiro di un pacco o una consegna interna. Nessun login necessario, e ogni richiesta riceve un numero di riferimento.
Leggi la pagina
Pronti a semplificare il vostro edificio?
Le mostriamo l'accesso con Microsoft e il provisioning SCIM su Traizr. Circa 20 minuti.